Alors que la cybersécurité figure désormais parmi les priorités des directions générales de nombreuses organisations, ces dernières sont confrontées à de nouvelles pressions et à de nouveaux défis dans leur rôle de responsable de la cybersécurité. Or, en peu de temps, beaucoup ne sont pas encore formés ni préparés à gérer l'attention accrue portée à la cybersécurité et aux parties prenantes au sein de l'entreprise.
Il ne faut pas sous-estimer la pression qui pèse sur leurs équipes de cybersécurité.
Dans ce nouveau contexte, la maîtrise de la discipline technique cybernétique ne suffit plus.
La cybersécurité est devenue partie intégrante de l'entreprise, s'intégrant à un nouveau langage, une nouvelle logique et un nouvel environnement pour les décideurs clés. De plus, la capacité des responsables de la cybersécurité à maintenir, constituer et développer des équipes de spécialistes hautement spécialisés et aux profils variés est devenue essentielle à mesure que leurs organisations se développent – une tâche pourtant de plus en plus complexe.
Les compétences en leadership sont donc plus cruciales que jamais pour que les responsables du secteur de la cybersécurité réussissent à diriger leurs équipes, leurs supérieurs et leurs collaborateurs. Voici trois bonnes raisons à cela :
1. La cybersécurité n'est pas l'œuvre d'un seul homme
À mesure que les équipes de cybersécurité s'agrandissent, la gestion des ressources humaines devient une responsabilité essentielle. Diriger un groupe de spécialistes performants (et introvertis) travaillant sous pression pour protéger l'entreprise contre des menaces inconnues exige une présence, mais aussi un leadership direct et présent.
La capacité non seulement de constituer, mais aussi de faire fructifier et de développer des équipes de cybersécurité sera essentielle pour fidéliser les talents clés, compte tenu de la forte concurrence sur le marché du travail. Ces professionnels reçoivent des offres d'emploi presque quotidiennement. Des études montrent également que la gestion de la culture d'entreprise figure parmi les principales responsabilités des RSSI, qui doivent consacrer plus de temps aux questions humaines qu'aux aspects techniques.
2. La cybersécurité est désormais une priorité pour la haute direction
Cela a permis aux responsables de la cybersécurité d'accéder aux conseils d'administration, à la haute direction et aux cercles politiques des entreprises, ce qui exige d'excellentes compétences en communication et en persuasion. Rendre compte des enjeux de cybersécurité au niveau de la direction requiert bien plus que la simple capacité à transmettre le message : « la valeur d'un message dépend de celle de son messager ».
Il incombe au responsable de la cybersécurité de définir les indicateurs clés de performance (KPI) et de traduire des informations complexes et volumineuses en points clés et en risques opérationnels clairement identifiés. La capacité à présenter et à communiquer efficacement est essentielle à la compréhension du conseil d'administration et des directeurs.
3. La cybersécurité est une discipline interdisciplinaire
Avec la digitalisation croissante, la cybersécurité s'intègre pleinement à toutes les fonctions de l'entreprise, impactant les processus et les utilisateurs à tous les niveaux hiérarchiques. C'est pourquoi les responsables de la cybersécurité collaborent désormais avec les équipes de gestion de projet et de conduite du changement. Cette discipline transversale exige des compétences en leadership pour impliquer les parties prenantes et les partenaires externes, notamment en raison du manque d'autorité directe. Il est essentiel de concilier les différents enjeux des parties prenantes pour obtenir le soutien nécessaire des décideurs clés. Ce défi est souvent sous-estimé par les responsables de la cybersécurité, d'autant plus que cette dernière a longtemps été perçue comme un coût, une contrainte ou un moyen de contrôle.
À quelles transformations les leaders de la cybersécurité sont-ils confrontés aujourd'hui ?
La cybersécurité étant une composante multifacette et intégrée de l'ensemble de l'activité, ses responsables doivent l'être également. Le problème est qu'ils ne le sont pas tous encore. Morten Dichmann Hansen, RSSI de l'aéroport de Copenhague, souligne la nécessité pour les responsables de la cybersécurité d'exceller dans des disciplines qui dépassent leurs connaissances professionnelles approfondies :
Il ne suffit pas d'être compétent en cybersécurité. Être un leader en cybersécurité implique la gestion des ressources humaines pour comprendre les différents profils de son équipe, la gestion budgétaire, la gestion des parties prenantes et la communication avec la direction ; l'importance de ces tâches connexes ne doit pas être sous-estimée.
Morten Dichmann Hansen, RSSI CPH Aéroport
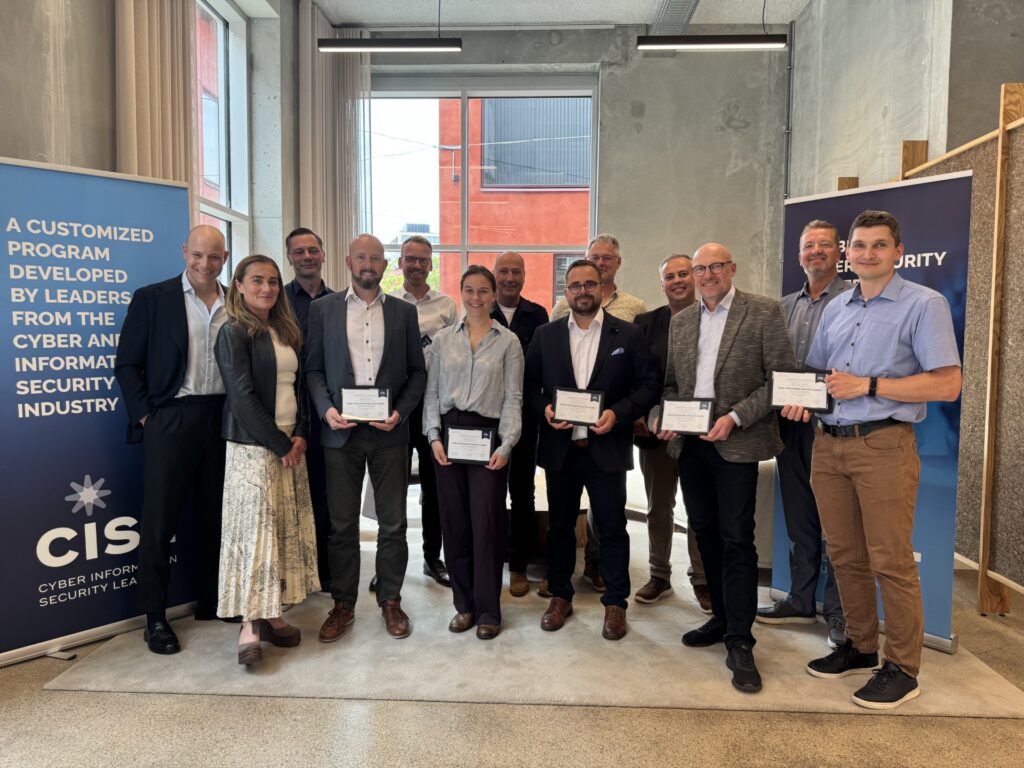
En tant que formatrice et recruteuse de talents en cybersécurité et cofondatrice du nouveau centre de formation au leadership en cybersécurité CISL, Camilla Treschow Schrøder constate également que la véritable transformation du manager en cybersécurité dépasse cette mentalité de spécialiste. Le piège pour les nouveaux leaders et ceux issus d'une formation spécialisée est de tomber dans le micro-management. Ils doivent au contraire responsabiliser leurs équipes et leur faire confiance. Cette transformation est également cruciale en matière de communication
Les leaders du numérique sont à la fois enrichis et confrontés à des difficultés liées à leur expertise. Ils doivent apprendre à communiquer l'essentiel pour avoir un impact – cette compétence représente l'un de leurs plus grands défis
Camilla Treschow Schrøder, créatrice et courtier de cyber-talents et co-fondatrice CISL
L'importance accordée au développement des compétences en communication est également reconnue dans le secteur du conseil, où Ebbe Petersen, directeur du conseil en cybersécurité et conformité chez NNIT, souligne le besoin croissant de créer des ponts entre la cybersécurité et les affaires :
La transformation majeure réside dans leur capacité à sélectionner et à traduire l'information technique en informations exploitables pour l'entreprise. L'essentiel est de comprendre son public. Communiquer avec la direction, c'est s'en tenir aux faits et aller droit au but, en tenant compte des objectifs commerciaux et de la stratégie de digitalisation de l'entreprise, de son profil de risque, de son budget de sécurité existant et de sa volonté d'investir – un véritable défi pour beaucoup…
Ebbe Petersen, RSSI, DSB.
D'après l'expérience de Camilla, de nombreux managers issus du conseil trouvent plus facile ou plus naturel d'intégrer le monde du management, car être un bon consultant exige d'excellentes compétences en communication. C'est également la raison pour laquelle le cabinet de conseil en management Kopenhagen Konsulting joue un rôle central dans la formation en management du CISL. Pour en savoir plus, consultez le site www.cisl.dk.